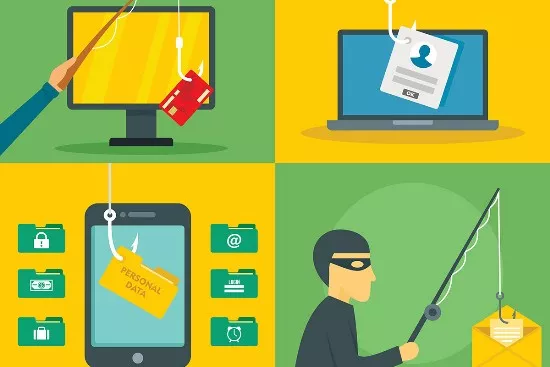
Le hameçonnage ou ‘Phishing’ en langage IT, est un phénomène déjà longtemps parmi nous comme menace des services informatiques. Pourtant le hameçonnage fait de plus en plus victimes parce que les attaques deviennent plus personnalisé. Le hameçonnage vise à obtenir des informations confidentielles comme des codes bancaires et mots de passe par le biais d’un e-mail, en apparence authentique, contenant un lien vers un faux site web. Même dans des organisations ou la sécurité IT est mis à la une des priorités, il suffit qu’un des collaborateurs clique sur un mail de 'phishing'. Des entreprises spécialisées font des tests de 'phishing' pour les analyser ensuite. Entre 2015 et 2020 les gens sont devenus plus prudents vis-à-vis des attaques ‘phishing’, mais dans la même période les hameçonneurs ont adapté leur opérations de manière plus raffinée. Au début, les mails pouvaient utiliser un ancien logo ou un logo pas vraiment ressemblant, ou comprendre des fautes de frappe. Aujourd'hui, les gens s'en rendent compte. Mais dès que les mails sont plus personnalisés, les destinataires cliquent, même des collaborateurs des départements IT, et le mal est fait ! Des exemples ont été signalé ou où un escroc se faisait passer pour un employé qui rentrait une note de frais avec la mention que le numéro de compte avait changé. Même la façon d'écrire de la personne que l'hameçonneur cible, était imitée. Dans un tel cas, il est presque impossible de se défendre. Risques en hausse à cause du télétravailLa pandémie Covid-19 nous oblige en masse de télétravailler et ouvre de nouvelles opportunités aux escrocs de tous poils. Qui se méfie d’un mail du département IT avec la question de mettre à jour les identifiants, avant de commencer une session de télétravail ? Ou autre, un mail qui avertit que les identifiants viennent à échéance un des prochain jours ? l'adresse semble correcte, ainsi que la signature du courriel, et voilà comment des utilisateurs déclinent leurs données Microsoft Office 365. Une technique souvent détectée est l’envoie des mails avec des personnes en CC, comme par exemple un directeur, ce qui suscite la confiance. Uniquement en passant la souris par-dessus, la véritable adresse e-mail se montre…, mais personne qui y pense. Généralement les entreprises spécialisées en recherche sur le hameçonnage constatent que les grandes sociétés de plus de 1.000 collaborateurs sont plus vulnérable. Bien que les dépenses de sécurité par employé sont plus élevées, il y a aussi plus d'anonymité. Les salariés ne connaissent pas tous les collaborateurs de l'IT, ce qui fait que des questions d’un collègue inconnu peuvent être adressées. Remédier ?Une partie de la solution s’offre par la vérification à deux facteurs, qui évite que quelqu'un puisse se connecter à un appareil rien qu'avec un nom d'utilisateur et un mot de passe. À l’heure actuelle les gens prêtent attention à leur compte professionnel, mais sont beaucoup moins attentif pour ce qui concerne leur compte Skynet ou Telenet chez eux. Très souvent les employés se laissent séduire de télécharger toutes sortes de choses sur leur PC personnel, avec lequel ils effectuent aussi leur travail à domicile. Remédier n’est pas simple. Il est surtout question d’adapter le comportement et d’être très vigilant. Source : DataNews