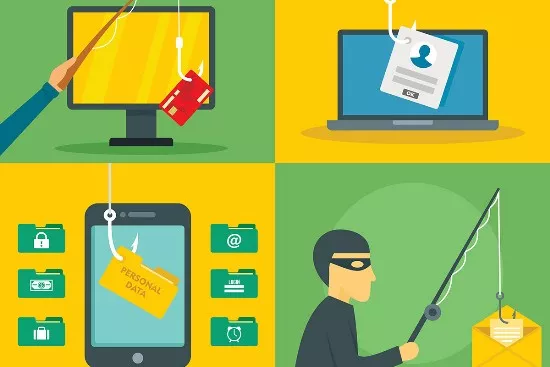
Hoewel het fenomeen al lang bekend is als IT-bedreiging, maakt het alsmaar meer slachtoffers omdat het steeds persoonlijker wordt. Phishing blijft één van de populairste wapens van cybercriminelen. Via allerlei listen en kanalen, van e-mail tot sociale media, wordt geprobeerd van de ontvanger geld of gegevens te stelen. Zelfs wanneer ICT-security hoog genoteerd staat op de prioriteitenlijst, helpt het weinig wanneer iemand binnen de organisaties toch doorklikt op een phishingmail.Gespecialiseerde bedrijven voeren phishingtesten uit en analyseren de resultaten. De voorbije vijf jaar zijn mensen aandachtiger geworden tegenover phishingmails, maar succesvolle phishers gaan vandaag veel verfijnder te werk. In de begintijd mocht een phishingmail een slecht of oud logo bevatten, alarmeerde een tekst met tikfouten de lezer niet. Vandaag herkennen mensen dat wel. Maar zodra de mail meer gepersonaliseerd is, klikken mensen toch door, zelfs mensen op een IT-afdeling! Er zijn gevallen gesignaleerd waarbij een oplichter zich voordoet als een werknemer die een onkostennota binnenbrengt, met de melding dat het rekeningnummer is veranderd. Zelfs de schrijfstijl van de persoon als wie ze zich voordoen wordt nagebootst. Daar valt weinig tegen te beginnen. Verhoogd gevaar door thuiswerken Dat we met zijn allen moeten thuiswerken biedt oplichters nieuwe kansen. Wie wordt achterdochtig bij een mail van de IT-afdeling met de vraag om je credentials bij te werken vooraleer je kan inloggen? Of nog: een waarschuwingsmail dat inloggegevens eerstdaags verlopen? Het adres en zelfs e-mailhandtekening lijken te kloppen en zo geven gebruikers hun Microsoft Office 365 gegevens door aan cybercriminelen. Een vaak toegepaste techniek is het in cc mailen aan bijvoorbeeld de baas, om zo het vertrouwen te wekken. Door er met de muis over te gaan verschijnt het echte emailadres, maar dat doet/weet haast niemand. Algemeen wordt vastgesteld dat grote bedrijven met meer dan 1000 medewerkers kwetsbaarder zijn. Hoewel er per werknemer meer budget besteedt wordt aan beveiliging, is er ook meer anonimiteit. Werknemers kennen er niet elke medewerker bij IT, zodat er al eens vragen kunnen binnenlopen van onbekende collega’s. Verweer?Als deel van de oplossing dient ‘tweestapsverificatie’ zich aan. Dat voorkomt dat iemand met alleen je gebruikersnaam en wachtwoord kan inloggen op een toestel. Vandaag letten mensen wel beter op met hun werkaccount, maar doen dat niet met hun Skynet- of Telenet-account. Er worden zaken gedownload op de persoonlijke pc, waar nadien ook zakelijk (thuis) mee gewerkt wordt. Het is niet eenvoudig om zich te verweren tegen phishingmails. Het gaat vooral om een gedragsverandering en absolute waakzaamheid. Bron: DataNews